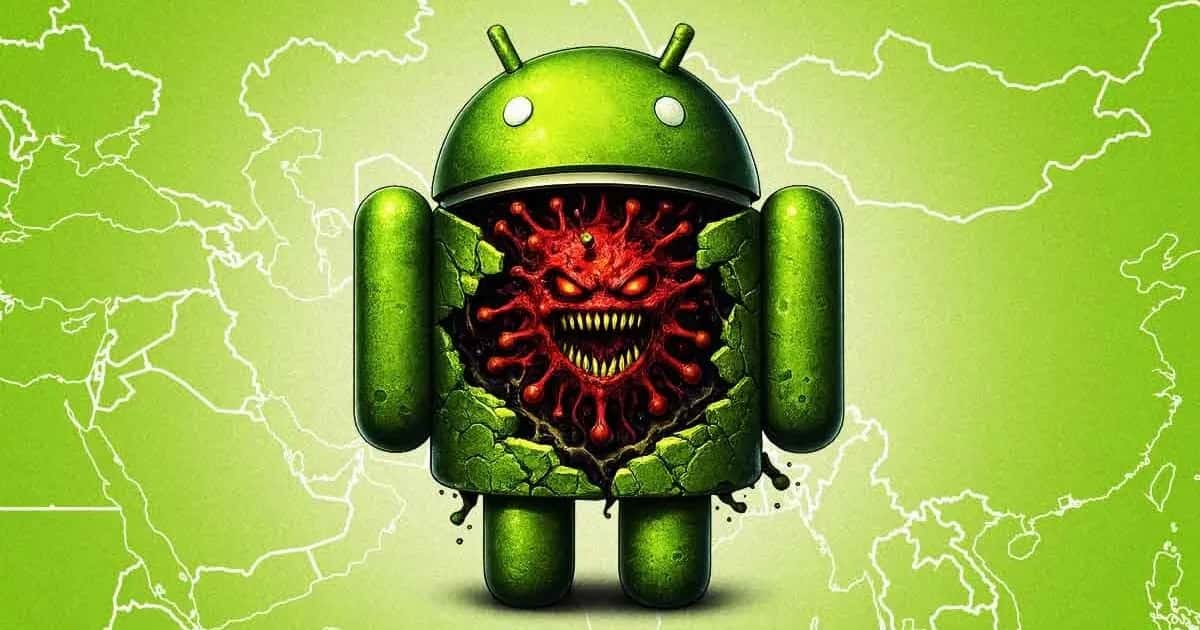
นักวิจัยพบมัลแวร์ Remote Access Trojan หรือ RAT ชื่อ Octagon ที่กำลังมุ่งเป้าไปยังผู้ใช้ Android ในประเทศบาห์เรน โดยปลอมตัวเป็นบริการแจ้งเตือนภัยของภาครัฐและใช้สถานการณ์ความตึงเครียดในภูมิภาคหลอกให้ผู้ใช้ดาวน์โหลดแอปจากหน้าเว็บ Phishing แทน Google Play Store
ไฟล์ติดตั้งที่พบใช้ชื่อ BH-Alert.apk และขอสิทธิ์หลายรายการก่อนติดตั้ง ภายในซ่อนโค้ดไว้ในไฟล์ฟอนต์ที่เข้ารหัสชื่อ ZfChs.ttf จากนั้นจึงถอดรหัสบนเครื่องและติดตั้งแอปลูกชื่อ OctagonPanel ทำให้การตรวจจับจากเครื่องมือสแกนทั่วไปทำได้ยากขึ้น
ใช้ Accessibility ควบคุมเครื่องและขโมยข้อมูล
หลังติดตั้ง มัลแวร์จะพยายามขอสิทธิ์ Accessibility เพื่ออ่านข้อมูลที่ผู้ใช้ป้อน เช่น รหัสปลดล็อกหน้าจอ รหัสผ่าน และข้อมูลสำคัญอื่น ๆ นอกจากนี้ยังใช้การเชื่อมต่อ VPN เป็นฉากบังหน้า เพื่อทำให้การสื่อสารกับผู้ควบคุมดูน่าเชื่อถือมากขึ้น
- ดักเก็บ SMS รายชื่อผู้ติดต่อ และประวัติการโทร
- บันทึกภาพหน้าจอและใช้ Overlay ทับแอปเพื่อหลอกขโมยรหัส
- ใช้ Watchdog Services ตรวจสอบให้กระบวนการมัลแวร์ยังทำงานอยู่
- ใช้ Boot Receivers สั่งเริ่มการทำงานใหม่หลังเครื่องรีบูท
คำแนะนำสำหรับผู้ใช้ Android
ผู้ใช้ควรติดตั้งแอปจาก Google Play Store เท่านั้น หลีกเลี่ยงลิงก์ดาวน์โหลด APK ที่ส่งผ่านข้อความหรือเว็บไซต์แจ้งเตือนที่ไม่คุ้นเคย และตรวจสอบสิทธิ์ Accessibility, VPN และสิทธิ์การติดตั้งแอปจากแหล่งที่ไม่รู้จัก หากพบแอปต้องสงสัยควรถอนสิทธิ์ ตัดการเชื่อมต่อเครือข่าย และเปลี่ยนรหัสผ่านจากอุปกรณ์ที่ปลอดภัย